
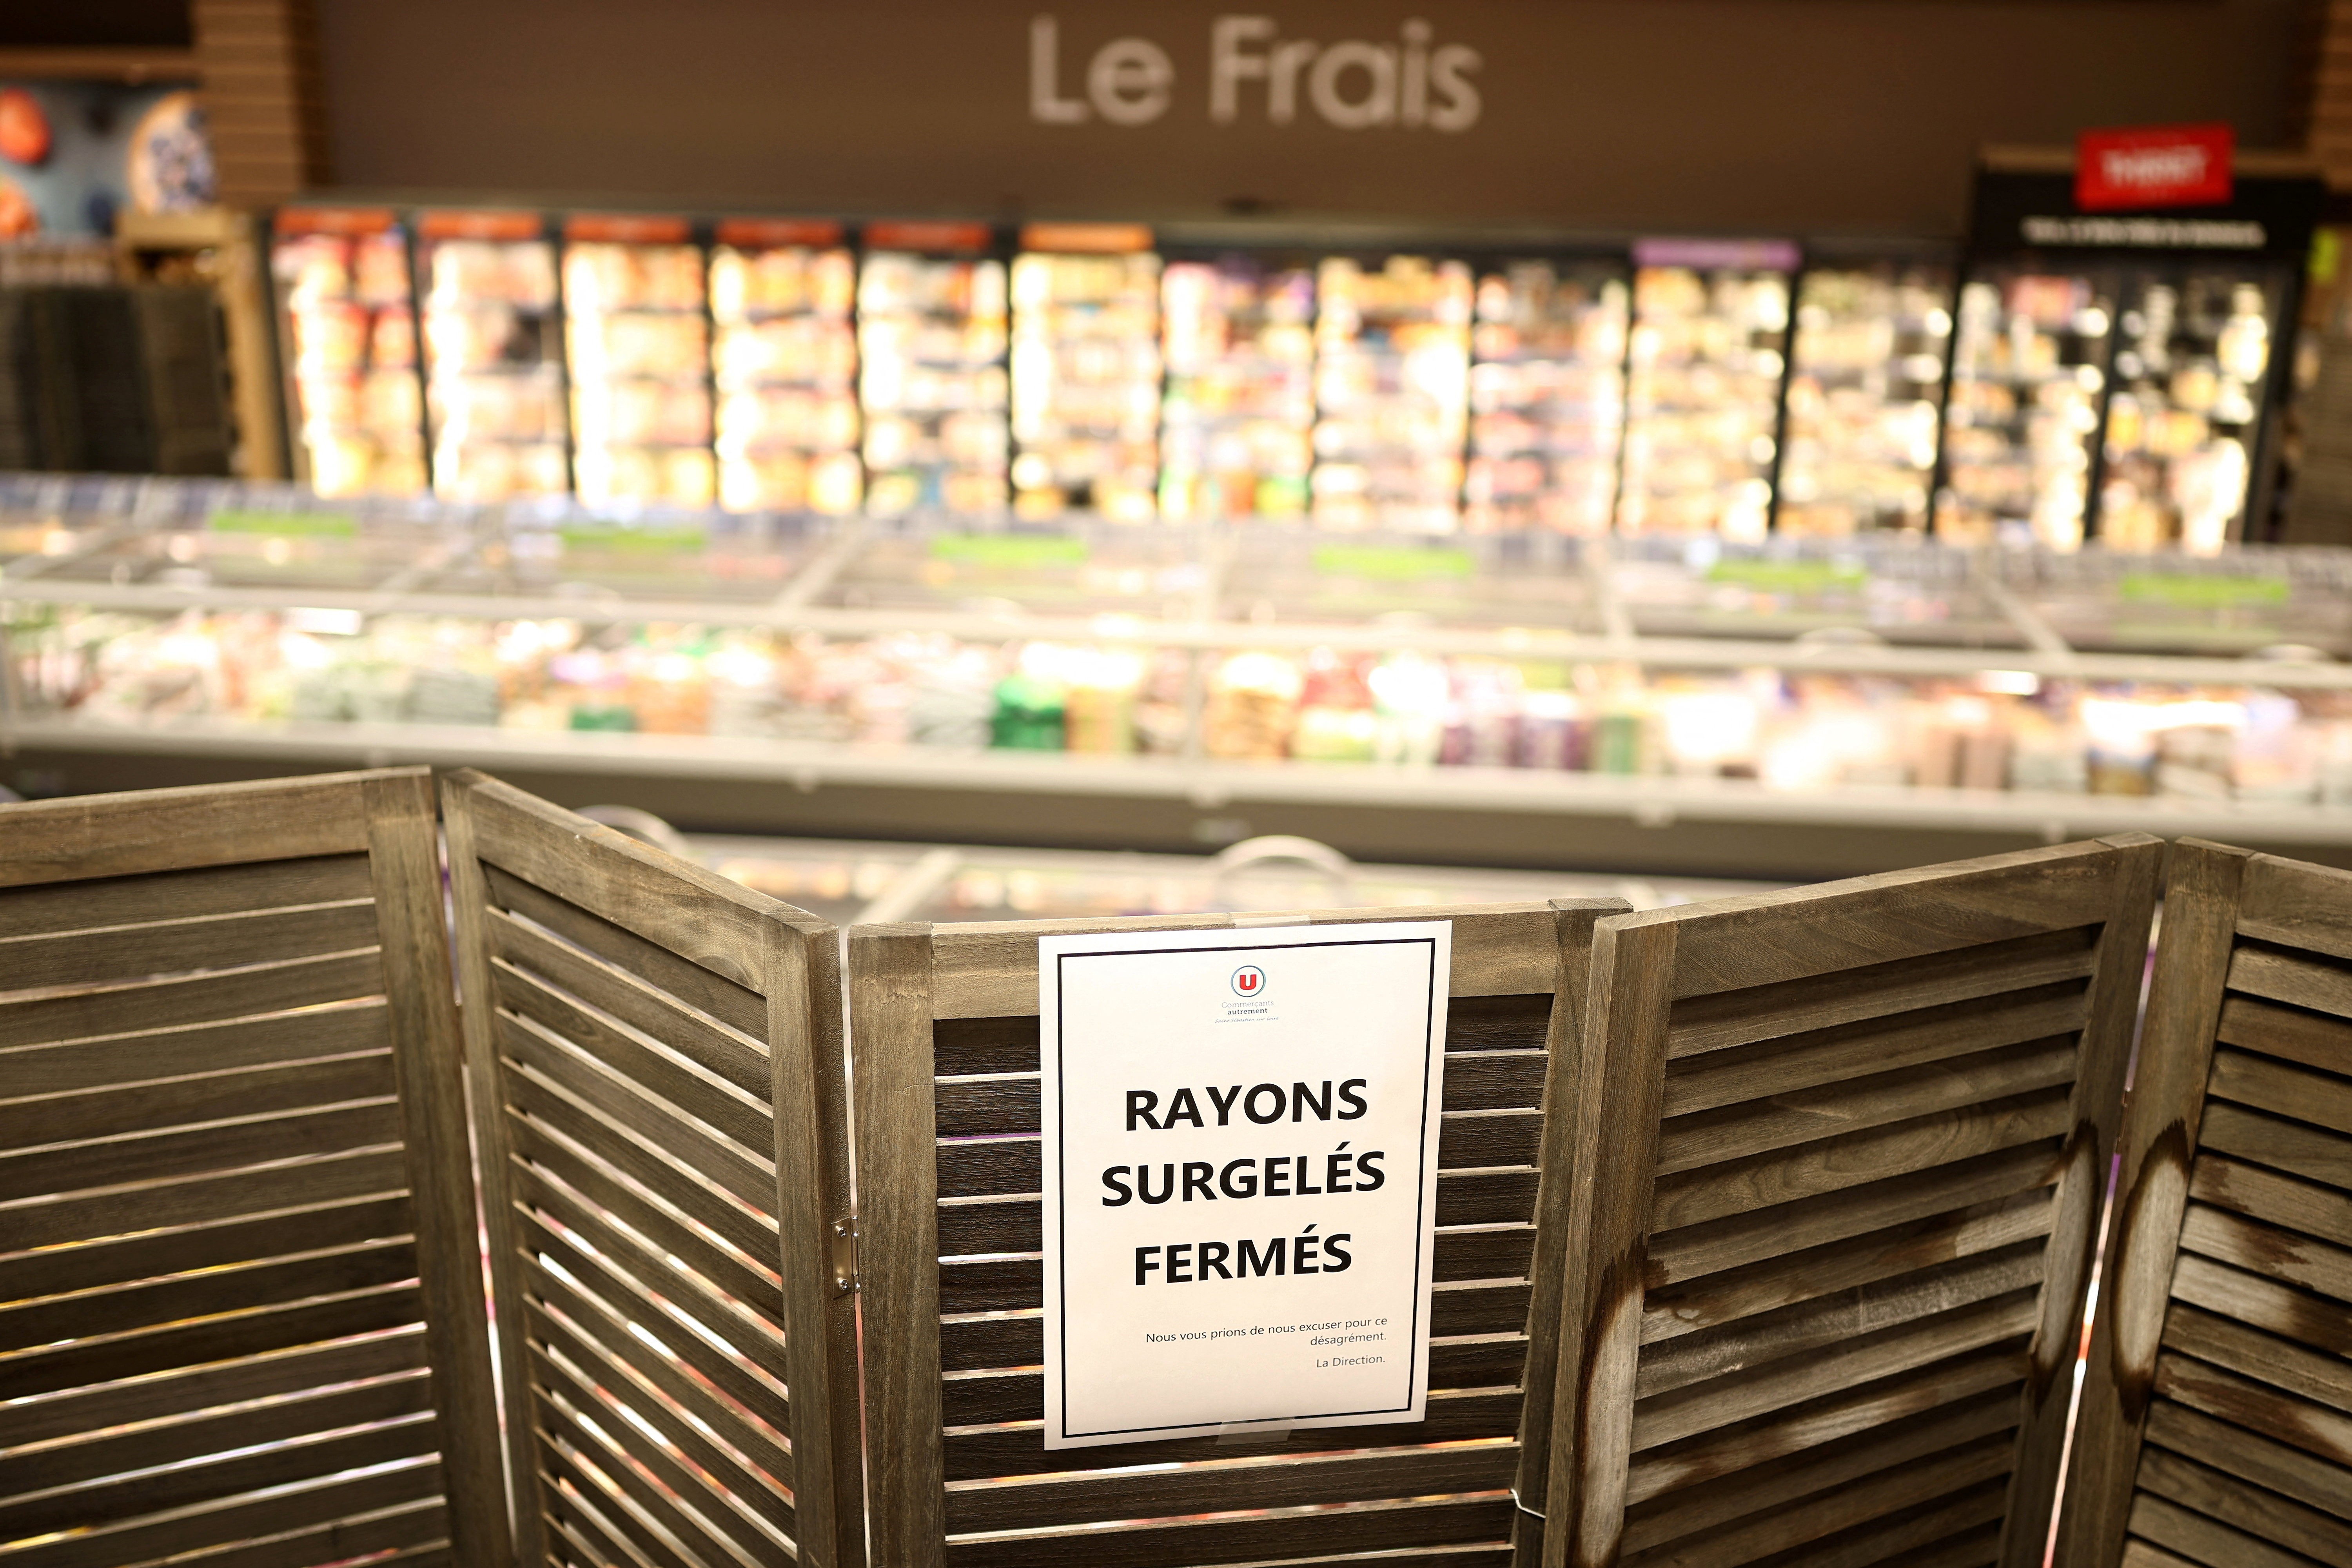
Ataque cibernético a sistemas de refrigeração expõe vulnerabilidades críticas no varejo europeu
O recente ataque cibernético que elevou a temperatura dos refrigeradores de centenas de supermercados franceses a 50°C, provocando incêndios e perdas significativas de alimentos, acende um alerta para riscos pouco explorados no setor de varejo. Como as redes de supermercados podem se resguardar contra ameaças que visam dispositivos físicos críticos e conectados? Este caso levanta questões urgentes sobre a resiliência digital e a segurança operacional no comércio alimentar.
Contexto
Na noite de 11 para 12 de outubro de 2026, hackers comprometeram sistemas de refrigeração em grandes redes varejistas da França, incluindo Carrefour, Monoprix, Intermarché e Cooperativa U. Os ataques resultaram na elevação da temperatura dos congeladores a 50°C, causando a perda total dos alimentos armazenados e incêndios em algumas lojas. A Procuradoria de Paris classificou o episódio como um ataque de "grande escala". Simultaneamente, a operadora holandesa Ahold Delhaize enfrentou problemas relacionados, indicando a possibilidade de um padrão de tentativa de comprometimento em sistemas similares na Europa.
A vulnerabilidade explorada foi atribuída a um firmware desatualizado do controlador Danfoss AK-SM 800A, um componente comum em sistemas de refrigeração comercial, que já havia sido identificado com falhas e corrigido após análise da empresa de cibersegurança Team82.
O que mudou
O incidente comprovou que falhas em sistemas de automação industrial conectados podem ser exploradas para causar danos físicos severos, indo muito além do roubo de dados ou interrupções digitais tradicionais. O uso de malware para controlar remotamente equipamentos críticos expôs um novo vetor de ataque para atores maliciosos que foge do escopo tradicionalmente monitorado pelas equipes de TI. Além disso, o evento obrigou redes do varejo alimentar a descartar integralmente estoques, interromper operações e acionar autoridades competentes, evidenciando impactos diretos tanto financeiros quanto reputacionais.
Impactos para negócios
Para gestores e líderes empresariais, o episódio é um alerta para a necessidade de integrar a segurança cibernética à operação física do negócio. A cadeia de abastecimento alimentar, vital para a população, está cada vez mais dependente de sistemas digitais cuja vulnerabilidade pode resultar em perdas bilionárias e riscos à segurança das pessoas. Empresas precisam revisar práticas de atualização de firmware, segmentação de redes, monitoramento contínuo e planos de resposta a incidentes que envolvam infraestrutura crítica.
Além disso, fornecedores de equipamentos e softwares industriais enfrentam pressão para acelerar ciclos de atualização e reforçar protocolos de segurança embarcados. O setor de seguros também deverá rever políticas para cobertura destes riscos emergentes, que até então eram pouco considerados.
Perguntas em aberto
Permanecem dúvidas sobre a autoria e motivação do ataque, se ele esteve ligado a algum grupo específico com intenção econômica, política ou simplesmente de sabotagem. O escopo real dos danos financeiros ainda não foi quantificado com precisão, assim como o impacto a médio prazo nas operações das redes afetadas.
Há incertezas sobre a eficácia das medidas tomadas pela ANSSI e outras agências europeias para proteger o segmento varejista e se o incidente poderá se replicar em outros países com infraestrutura semelhante. Também não está claro até que ponto as empresas do setor estão preparadas para lidar com ataques que combinam cibersegurança e controle operacional.
O que observar
Nos próximos meses, será crucial monitorar as investigações oficiais para identificar os responsáveis e as vulnerabilidades exploradas. O comportamento das redes afetadas em relação à transparência sobre medidas corretivas e mitigação será um indicativo da maturidade em governança digital.
Observaremos também os investimentos em segurança cibernética industrial pelo varejo e as regulações que possam emergir focadas em infraestrutura crítica para abastecimento. A capacidade das empresas de integrar cibersegurança, operação e gestão de risco no ambiente físico conectado será testada e poderá redefinir os padrões do setor.
Este episódio deve ser um marco para a indústria avaliar seus riscos tecnológicos e resiliência diante de ameaças que ganham complexidade e potencial destrutivo.
Fonte: G1 - O Portal