
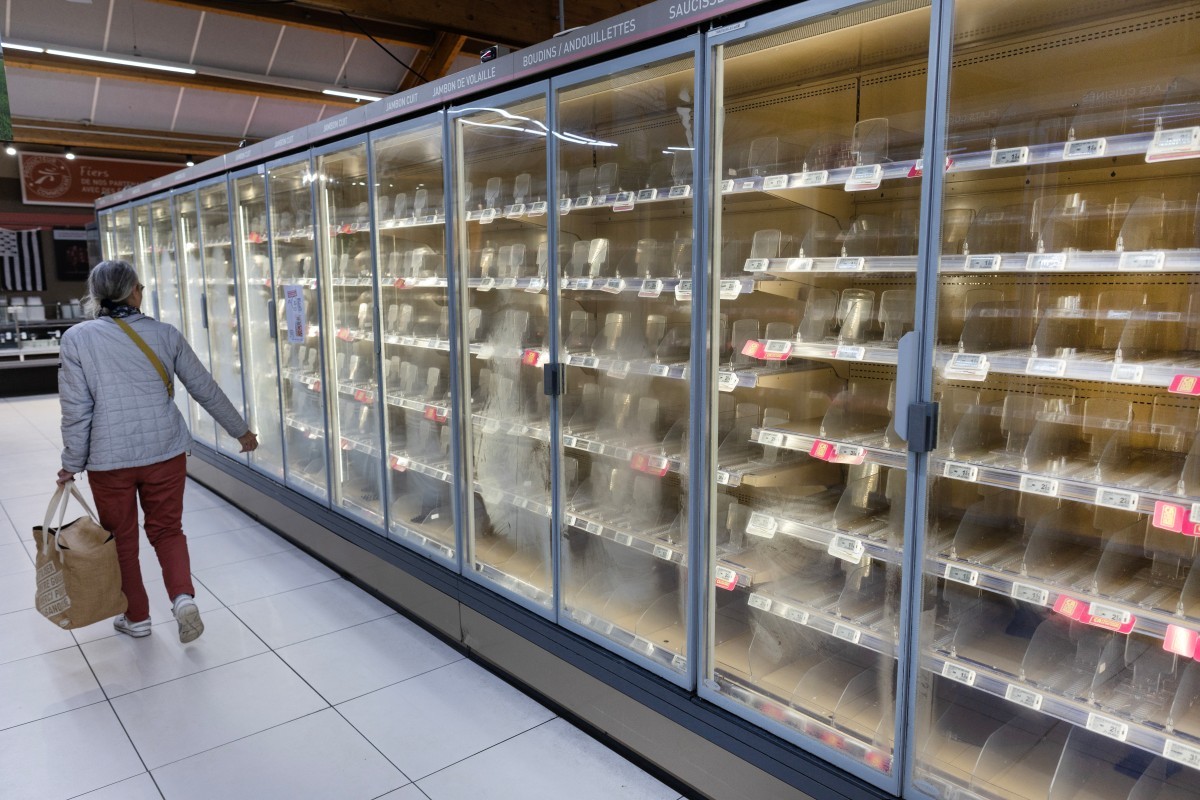
Ataque hacker a supermercados na França revela vulnerabilidades em tecnologia crítica de refrigeração
Um ataque cibernético atingiu os sistemas de refrigeração de pelo menos 380 supermercados na França, afetando redes como Intermarché, Netto e Monoprix, e levantando dúvidas essenciais sobre a segurança em sistemas críticos da cadeia de suprimentos alimentares. Por que ataques a setores tão essenciais acontecem agora, e como as empresas podem mitigar danos em infraestruturas tão vulneráveis?
Contexto
A ofensiva teve como alvo sistemas produzidos pela Danfoss, empresa dinamarquesa especializada em soluções para refrigeração industrial e comercial. Cerca de 300 lojas das redes Intermarché e Netto sofreram danos, além de 80 unidades da Coopérative U e uma parcela das lojas do grupo Casino, segundo relatos oficiais. Os sistemas comprometidos impactaram diretamente o funcionamento dos equipamentos de refrigeração, essenciais para a conservação dos alimentos frescos e congelados.
Historicamente, o setor de varejo alimentar tem investido em tecnologia para otimizar a operação e reduzir perdas, mas sistemas de controle industrial costumam ser menos atualizados e protegidos do que as plataformas convencionais de TI, o que pode abrir brechas. O Ministério Público de Paris e órgãos de segurança cibernética franceses investigam o caso, que permanece sem autores identificados.
O que mudou
Segundo a Danfoss, os sistemas afetados são um “número limitado” de unidades, majoritariamente rodando versões antigas de firmware e sem atualizações recentes — uma fragilidade apontada pela própria fabricante. O ataque provocou a paralisação dos sistemas de refrigeração, levando a perdas totais ou parciais de produtos perecíveis em diversos supermercados. Em uma das redes, estima-se que o prejuízo em um hipermercado pudesse chegar a cerca de US$ 220 mil.
Os funcionários tiveram que descartar alimentos, enquanto técnicos atuavam emergencialmente para recuperar a operação. A interrupção impactou diretamente a cadeia de abastecimento e o atendimento ao consumidor, com relatos de lojas fechadas e commodities jogadas fora. Até o momento, não há confirmação sobre vítimas de incêndio, mas as autoridades continuam avaliando os riscos de danos colaterais.
Impactos para negócios
Este episódio revela a exposição das redes varejistas a riscos emergentes ligados à digitalização das operações e o aumento da superfície de ataque por dispositivos conectados. Para gestores, a principal lição é a urgência de revisar políticas de governança da tecnologia operacional (OT), identificando pontos de vulnerabilidade em sistemas críticos como refrigeração, energia e logística.
Do ponto de vista financeiro, investimentos para modernização de sistemas e reforço da cibersegurança podem representar custos elevados, mas trazem benefícios na mitigação de prejuízos e continuidade do negócio. Impactos reputacionais também são relevantes, dado o potencial de interrupção no fornecimento alimentar para a população, podendo causar desconfiança e impacto na percepção de marca.
Além disso, o incidente destaca a necessidade de colaboração entre fornecedores de tecnologia, operadores de redes e órgãos reguladores para criar padrões mínimos de segurança e resposta rápida a incidentes.
Perguntas em aberto
Quem são os autores do ataque e qual a motivação real por trás desse foco na infraestrutura de varejo? O que levou à exploração de vulnerabilidades conhecidas em sistemas desatualizados? A falta de informações sobre as medidas corretivas adotadas gera dúvidas sobre a efetividade das respostas imediatas.
Outra questão crítica é se este caso evidencia um padrão mais amplo de ataques contra infraestruturas essenciais, algo que pode se ampliar globalmente com a digitalização acelerada e a IoT industrial. Como as cadeias de suprimentos alimentar e logísticas vão se preparar para resistência a ameaças concorrentes, inclusive de atores estatais ou criminosos organizados?
O que observar
Nos próximos meses, será fundamental monitorar as investigações oficiais para identificar responsáveis e métodos utilizados. A frequência e complexidade dos ataques a sistemas operacionais do varejo podem indicar uma nova fase de riscos digitais para setores críticos.
Empresas precisam acompanhar atualizações de seus fornecedores de tecnologia, implementar planos robustos de cibersegurança para OT e investir em treinamentos e protocolos de resposta a incidentes. Além disso, a atuação regulatória para definição de normas de segurança digital na cadeia alimentar poderá ser um fator decisivo para mitigar futuras vulnerabilidades.
Este episódio é um alerta sobre os limites atuais da segurança da informação industrial em operações cotidianas e nos lembra que a tecnologia é tão forte quanto seu elo mais frágil — um cenário que precisa do olhar atento de líderes empresariais e formuladores de políticas.
Fonte: O Globo