
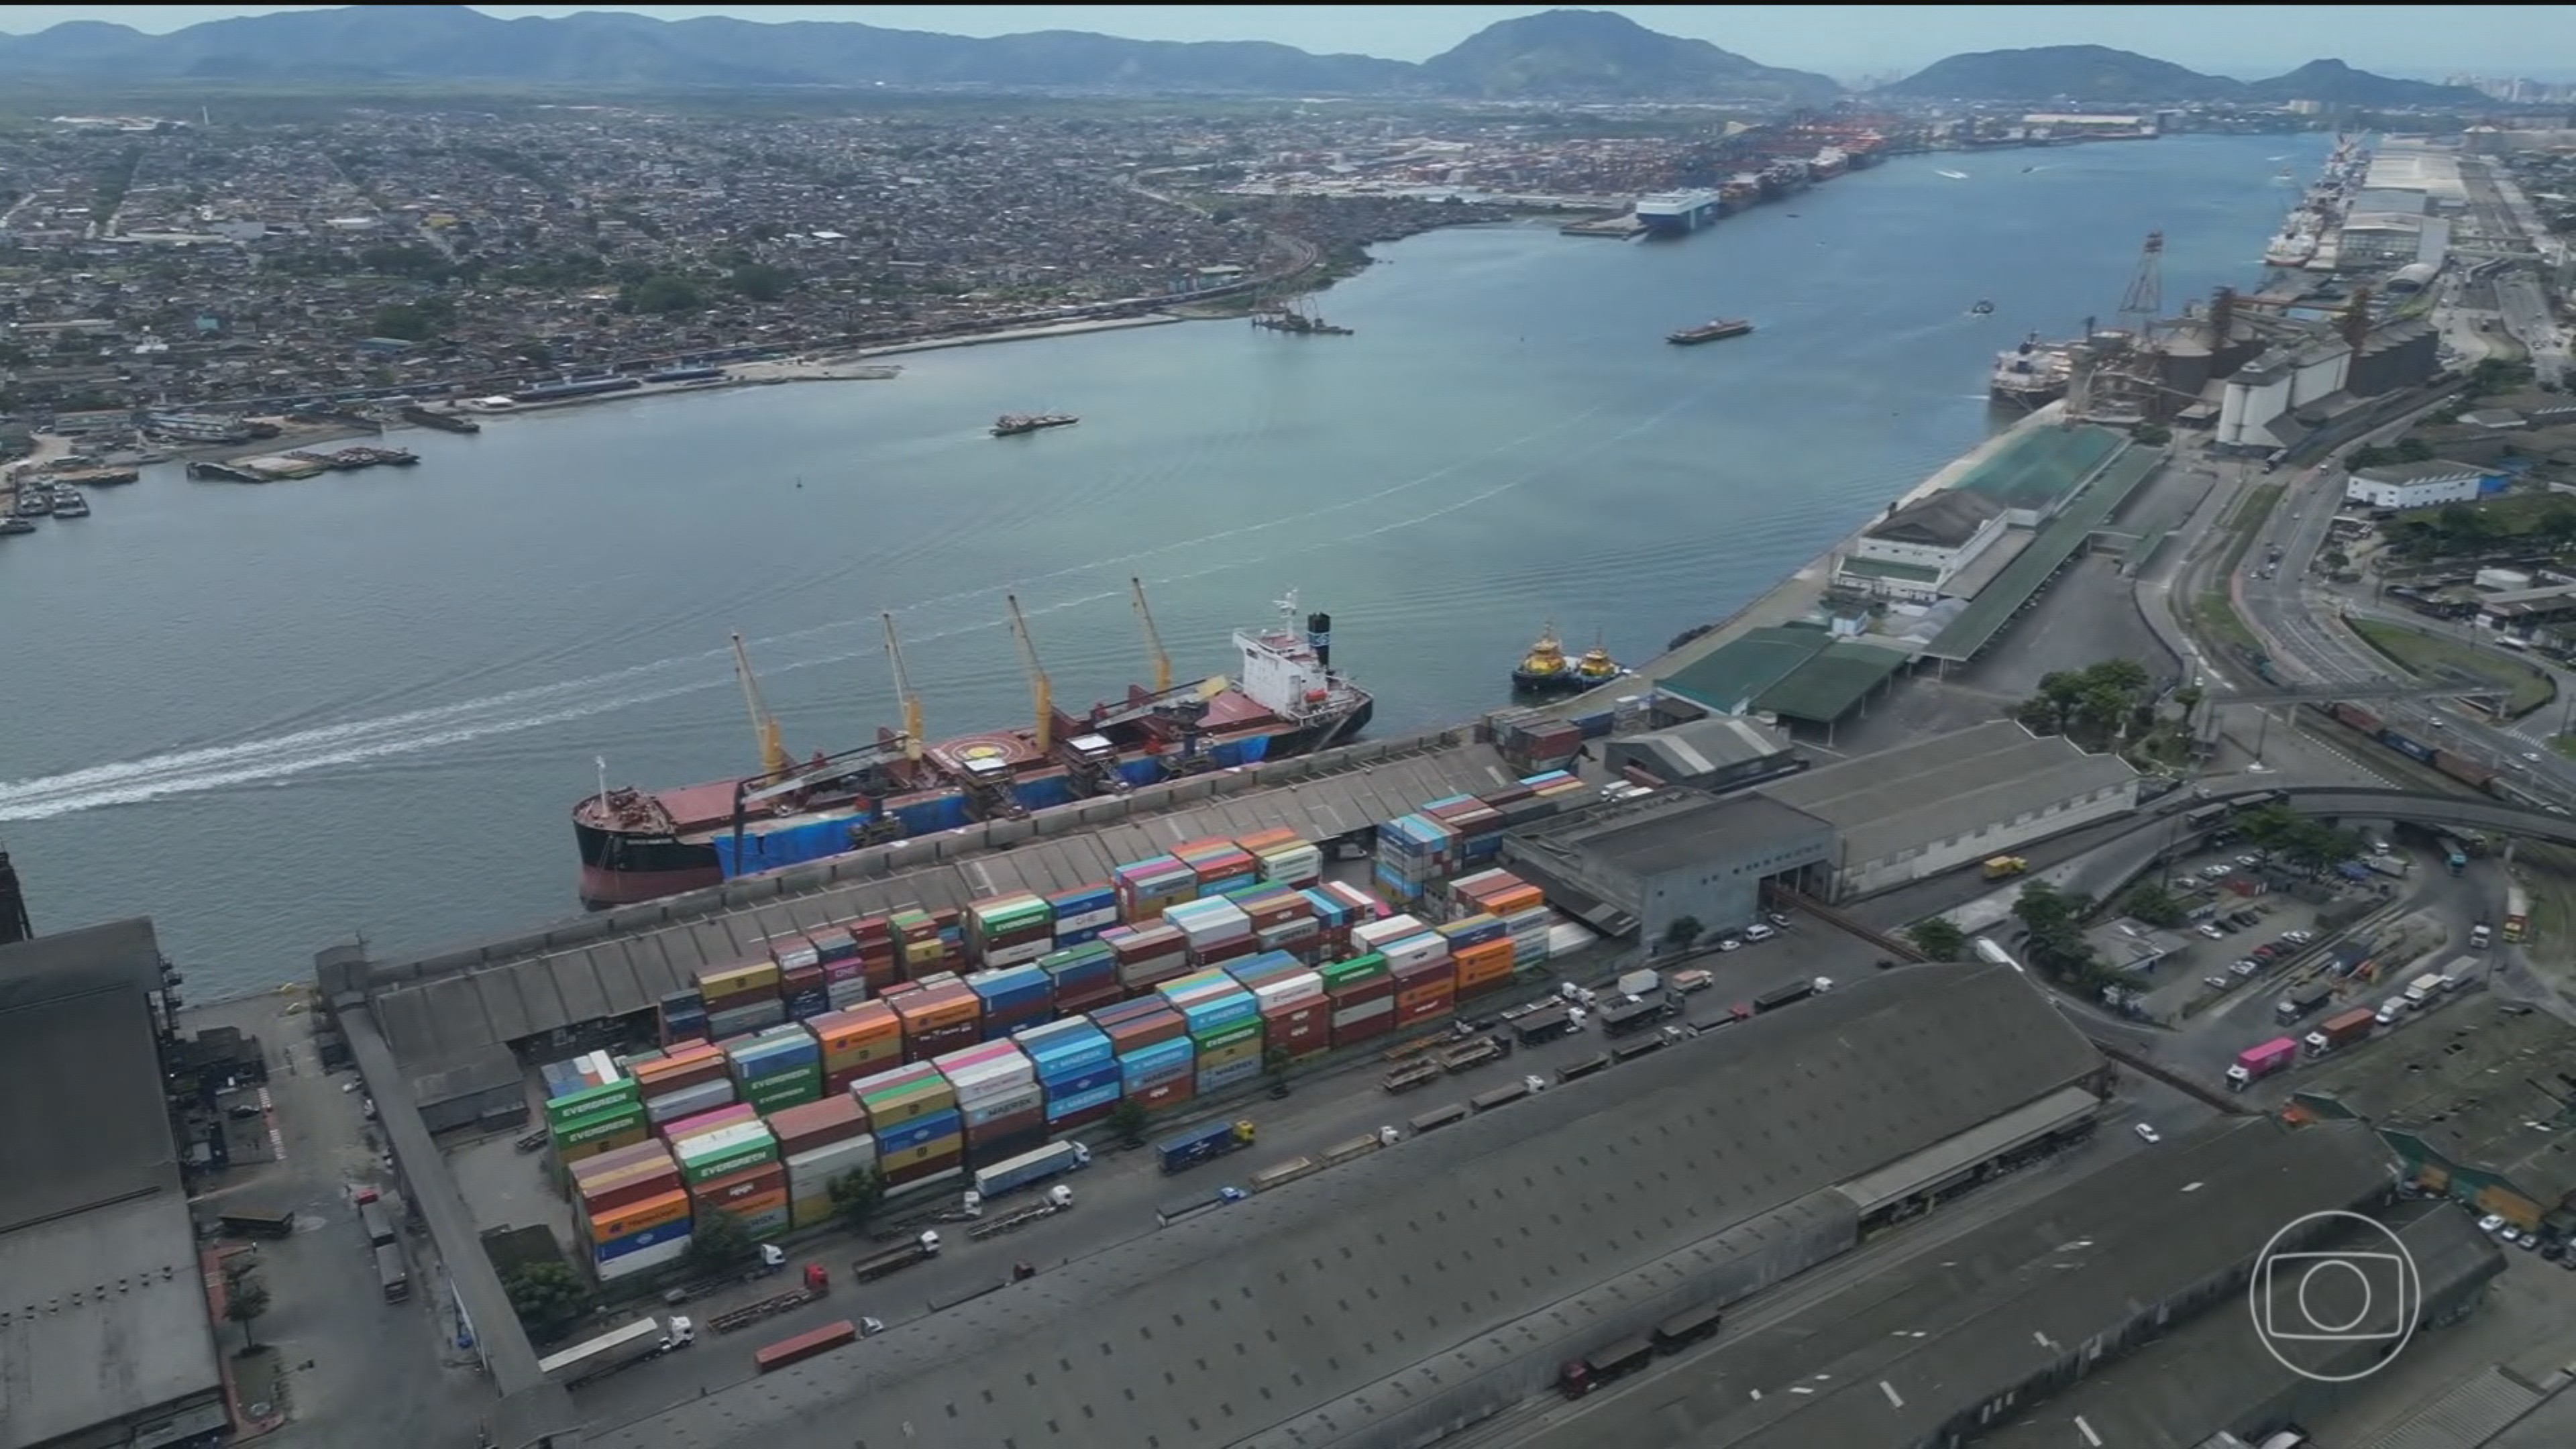
Ataque hacker no Porto de Santos expõe fragilidades e pressiona retomada das operações críticas
Cinco dias após sofrer um ataque cibernético, um dos principais hubs logísticos do Brasil, o Porto de Santos, ainda enfrenta dificuldades para normalizar seus sistemas. A invasão comprometeu plataformas essenciais de controle de acesso, fiscalização e gerenciamento de cargas, impondo um regime de operação manual e acionamento de planos de contingência. Por trás da rápida retomada parcial, fica o questionamento: até que ponto as operações essenciais do comércio exterior brasileiro continuam expostas a riscos semelhantes?
Contexto
O Porto de Santos é estratégico para o comércio exterior brasileiro, responsável por movimentar aproximadamente um terço de toda a carga importada e exportada no país. O complexo portuário reúne diversas operações críticas que dependem fortemente de sistemas informatizados para controle de acesso, rastreamento de cargas e coordenação logística. Nos últimos anos, o ambiente cibernético tem se tornado um vetor crescente de ameaças contra essas infraestruturas, tornando a segurança digital um tema prioritário para operadores portuários, órgãos reguladores e o setor privado.
O que mudou
No ataque ocorrido, os sistemas operacionais e o Supervia, plataforma usada na gestão operacional, foram atingidos por um malware. Conforme relatado pelo diretor executivo do Sindamar, José Roque, o porto continuou funcionando por meio de procedimentos manuais, ainda que com eficiência reduzida. A Comissão Estadual de Segurança elevou o nível de alerta para 2 em uma escala de até 3, reforçando o controle de acesso e a fiscalização. A Autoridade Portuária anunciou que foi possível recuperar os dados por meio de backups e prepara um relatório para a Polícia Federal, que investiga a origem da invasão. A suspeita aponta para uma vulnerabilidade provocada por uma queda de energia, momento explorado para a instalação do vírus, possivelmente já preexistente no sistema.
Impactos para negócios
A paralisação parcial dos sistemas do Porto de Santos gera uma série de consequências imediatas e de médio prazo para a cadeia logística do país. Primeiramente, o aumento da operação manual reduz a eficiência, elevando custos, atrasos e riscos operacionais que podem afetar exportadores, importadores e agentes logísticos. A insegurança jurídica e contratual sobre prazos e responsabilidades tende a crescer. Além disso, o episódio evidencia a necessidade urgente de investimentos em cibersegurança para evitar impactos maiores em infraestrutura crítica, que pode influenciar preços e competitividade no mercado internacional. Gestores de empresas que dependem do porto são obrigados a reconsiderar seu planejamento de riscos e estratégias operacionais.
Perguntas em aberto
Ainda existem dúvidas cruciais: como exatamente se deu a vulnerabilidade explorada? A infraestrutura energética do porto e seus sistemas internos estão adequadamente preparados para evitar que eventos como quedas de energia sejam gatilhos para ataques? Qual é o real nível de preparo das equipes para responder a crises digitais complexas? O valor solicitado em resgate foi pago? Qual o impacto financeiro direto e indireto para empresas usuárias do porto? Também é incerto se medidas tomadas já são suficientes para resguardar o porto de novos ataques, ou se haverá necessidade de revisões estruturais profundas, com maior alocação de recursos e envolvimento do setor público.
O que observar
Nos próximos dias, será fundamental acompanhar o andamento das investigações da Polícia Federal e os relatórios que a Autoridade Portuária deve apresentar. Também é importante monitorar os ajustes operacionais e de segurança implantados para deter novas intrusões. O setor privado e público precisarão demonstrar rápida adaptação às novas ameaças cibernéticas, ampliando protocolos de prevenção e resposta. Além disso, o episódio pode influenciar políticas regulatórias e investimentos em infraestrutura digital crítica no país. Empresas e gestores devem ficar atentos à evolução do cenário, atualizações técnicas e comunicação oficial para ajustar estratégias e evitar impactos econômicos maiores.
Este ataque serve como alerta não apenas para o Porto de Santos, mas para toda a cadeia logística nacional que depende de tecnologia e integração digital, ressaltando o desafio contínuo da segurança cibernética em ambientes críticos à economia brasileira.
Fonte: G1